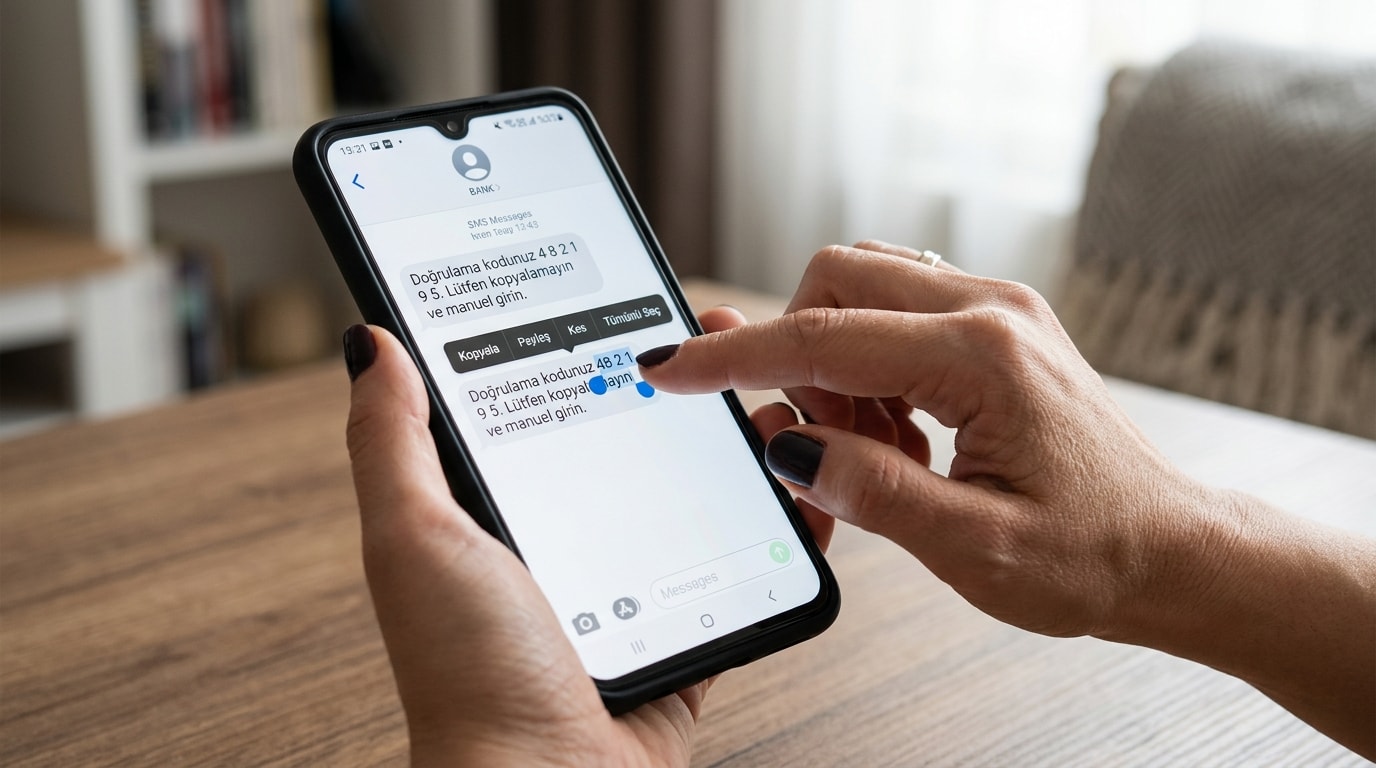
Akıllı Telefonlardaki "Pano" Güvenlik Açığı: Kopyala-Yapıştır Alışkanlığı Hesapları Tehlikeye Atıyor
Siber güvenlik uzmanları, akıllı telefon kullanıcılarının vazgeçilmez "kopyala-yapıştır" alışkanlığının, özellikle bankacılık ve sosyal medya hesaplarına yönelik iki aşamalı doğrulama (2FA) kodları için ne denli riskli olduğunu bir kez daha vurguluyor. SMS yoluyla iletilen 4 ila 6 haneli tek kullanımlık onay kodlarının, kullanıcı tarafından panoya kopyalandığı anda, arka planda çalışan ve gerekli izinlere sahip kötü amaçlı veya güvenlik açığı olan uygulamalar tarafından ele geçirilebildiği tespit edildi. Bu durum, kullanıcıların farkında olmadan hesap ele geçirme (account takeover) saldırılarına kapı araladığını gösteriyor.
Pano Hafızası: Kullanıcının Gözden Kaçan "Açık Kapı"
Akıllı telefon işletim sistemlerinin (iOS ve Android) temel mimarisinde, kullanıcının kopyaladığı her metin, resim veya veri parçası geçici olarak "pano" (clipboard) adı verilen bir bellek alanında saklanır. Bu alan, uygulamalar arası veri transferini kolaylaştırmak için tasarlanmış bir kolaylık özelliğidir. Ancak güvenlik araştırmaları, bu mekanizmanın bir achilles topuğu haline geldiğini ortaya koyuyor. Kullanıcı bir SMS'ten doğrulama kodunu kopyalayıp hedef uygulamaya yapıştırdığında, bu hassas veri pano hafızasında belirli bir süre kalmaya devam eder. Bu süre zarfında, kullanıcının bilmediği veya "güvenli" sandığı ama arka planda veri toplama yetkisi olan uygulamalar, pano içeriğini sürekli tarayarak (clipboard monitoring) bu kritikal güvenlik kodunu anlık olarak ele geçirebiliyor.
Zararlı Yazılımlar Veriyi Saniyeler İçinde Sızdırıyor
Kaynaklarda yer alan teknik analizlere göre; pano takibi yapan zararlı kodlar (malware) veya aşırı izin talep eden meşru görünen uygulamalar, kopyalanan doğrulama kodunu algılama anında bu veriyi siber saldırganların kontrolündeki komut ve kontrol (C2) sunucularına aktarıyor. Bu süreç milisaniyeler sürdüğü için kullanıcı, kodu hedef uygulamaya yapıştırıp giriş yapmış olsa bile, saldırgan aynı kodla paralel bir oturum açma denemesinde bulunabilir. SMS tabanlı iki faktörlü kimlik doğrulamanın (2FA) doğası gereği kodun geçerlilik süresi kısadır (genellikle 30-60 saniye), ancak bu saldırı vektörü sayesinde kodun ele geçirilmesi ve kullanılması bu zaman penceresine mükemmel bir şekilde sığabiliyor. Bu da "yetkisiz erişim riskinin doğrudan artış gösterdiği" gerçeğini somutlaştırıyor.
Güvenlik Uzmanlarının Önerdiği Dört Temel Korunma Yöntemi
Bu tehdit vektörünü bertaraf etmek için siber güvenlik uzmanları, kullanıcı alışkanlıklarını değiştiren ve sistem izinlerini sıkılaştıran dört ana strateji öneriyor. Birincisi ve en etkilisi; SMS ile gelen kodları kopyalamamak. Kullanıcılar, ekrandaki kodu okuyup hedef alana manuel (elle) girerek verinin asla pano hafızasına yazılmamasını sağlamalıdır. İkincisi; uygulama izinlerinin denetlenmesi. Cihaz ayarlarından "Pano" veya "Kopyala-Yapıştır" erişimi olan uygulamalar taranmalı ve bu izne ihtiyaç duymayan uygulamaların (örneğin bir hesap makinesi veya ışık uygulaması) izinleri iptal edilmelidir. Üçüncüsü; SMS tabanlı 2FA'dan "Authenticator" uygulamalarına geçiş yapmak. Google Authenticator, Microsoft Authenticator veya Authy gibi zaman tabanlı tek kullanımlık şifre (TOTP) üreten uygulamalar, kodun hiçbir zaman SMS trafiğinden geçmemesini ve pano hafızasından geçmeden doğrudan uygulama içinden kopyalanıp (veya manuel girilip) kullanılmasını sağlayarak çok daha güçlü bir kriptografik güvenlik sunar. Dördüncüsü; işletim sistemi bildirimlerine dikkat etmek. Modern Android (13+) ve iOS (16+) sürümleri, bir uygulama pano içeriğini okuduğunda ekranın üst kısmında veya dinamik adaçta (Dynamic Island) bir uyarı bildirimi gösterir. Kullanıcılar bu bildirimleri gördüklerinde, o an pano erişimi olan uygulamanın meşru olup olmadığını sorgulamalıdır.
Dijital Hijyen Artık Bir Tercih Değil, Bir Zorunluluk
Özetle; kolaylık sağlayan bir teknolojik altyapı (pano hafızası), kullanıcı bilincizliği ve uygulama izinlerinin denetlenmemesi sonucunda siber suçluların en verimli casusluk araçlarından birine dönüşmüştür. SMS onay kodlarının kopyalanması, banka hesapları, e-posta adresleri, sosyal medya profilleri ve hatta kurumsal erişimlerin ele geçirilmesinde "zayıf halka" işlevi görüyor. Kullıcıların bu riski minimize etmenin yolu, teknolojik çözümlerle (Authenticator uygulamaları) birleştirilmiş, basit ama disiplinli davranış değişikliklerinden (manuel kod girişi, izin denetimi, sistem uyarılarına duyarlılık) geçiyor. Dijital hijyen, artık bir "tercih" değil, dijital varlığımızı korumak için şart bir "zorunluluk" haline geldi.
Kaynak: Sözcü - Gündem
Orijinal Haber: Orijinal haberi görüntüle
Yorumlar
Henüz yorum yapılmamış. İlk yorumu siz yapın!