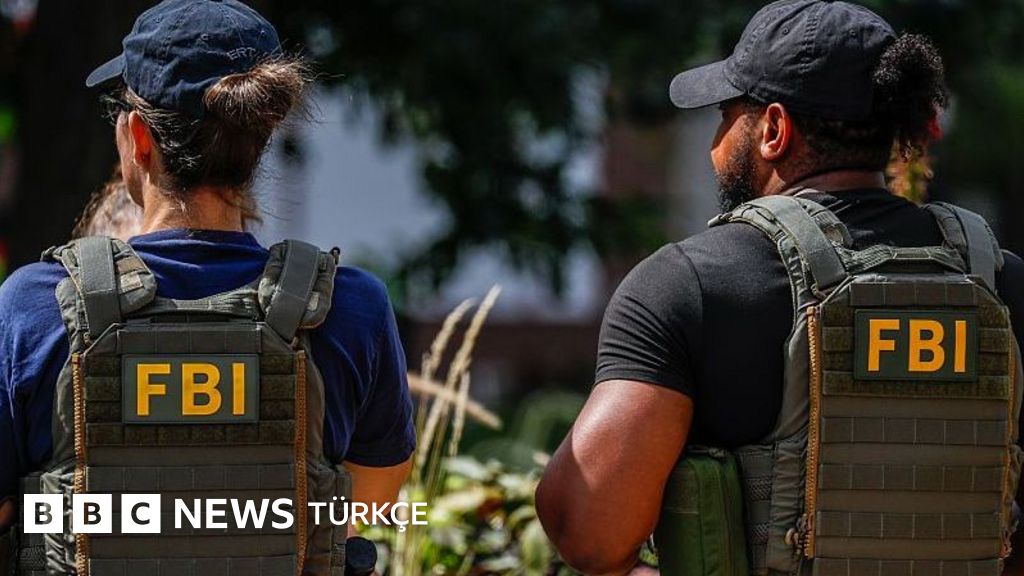
Amerika Federal Ajansı (FBI), geçtiğimiz haftalarda yaşanan siber güvenlik ihlalinin boyutunun ilk tahminlerden çok daha geniş olduğunun itiraf ettiği bir süreçte, binlerce ajanın en özlü tıbbi sırlarının ele geçirildiği ortaya çıktı. BBC'nin incelediği belgeler ve güvenlik uzmanlarının açıklamaları, bu olayın sadece bir veri hırsızlığı değil, ulusal güvenlik için stratejik bir felaket olduğunu gösteriyor.
Siber suç grubu ShinyHunters, Pazartesi günü FBI sistemlerine sızarak yaklaşık 60 bin mevcut ve eski çalışana ait verileri ele geçirdiklerini duyurdu. Grubun gazetecilerle paylaştığı örneklemeler ve BBC News'in doğruladığı kayıtlara göre, sızdırılan veri seti ajanların tam adları, ev adresleri, telefon numaraları, rozet numaraları, ünlvanları ve hatta eşlerinin bilgilerini içeren "işe uygunluk" tıbbi muayene formlarından oluşuyor.
Bu formlar sadece rutin kontrollerle sınırlı değil; kan ve idrar test sonuçları, "kabuklu deniz ürünleri ve muz alerjisi" gibi spesifik hassasiyetler, "idrarda kan" ve "yüksek kolesterol" gibi klinik bulgular ve doktor notlarını barındırıyor. Cato Networks Tehdit İstihbaratı Başkan Yardımcısı Etay Maor, verinin niteliğini şöyle özetledi: "Liste, binlerce ajanı tıbbi ve fiziksel uygunluk kayıtlarıyla karşılaştırıyor. Şifreler çalındığında sıfırlanabilir, ancak tıbbi kayıtlar sıfırlanamaz. Bu veriler bir kez dışarı sızdığında, kalıcı olarak tehlikeye girer."
Saldırganlar alışılmadık bir tavır sergileyerek mali fidye talep etmedi. Onların tek şarti, Mayıs ayında yayımlanmış ve kendilerini hedef aldıklarını savundikleri bir FBI uyarısının geri çekilmesi. Talepler karşılanmazsa beş gün içinde tüm veri setini karanlık ağda (dark web) yayımlayacaklarını bildirdiler.
İngiltere Ulusal Siber Güvenlik Merkezi'nin eski başkanı Profesör Ciaran Martin, ihlalin doğrulanması durumunu "veri ihlalleri söz konusu olduğunda yaşanabilecek en ciddi olay" olarak tanımlarken; CyberSmart CEO'su Jamie Akhtar, bu verinin "son derece inandırıcı taklit, kimlik sahtekarlığı, şantaj veya hatta kolluk kuvvetleri personelini hedef alan operasyonlar için kullanılabileceğini" vurguladı.
Reuters'ın aktardığı bilgiye göre, ele geçirilen veriler arasında Rusya, Çin ve uluslararası uyuşturucu kartelleriyle ilgili aktif soruşturmalarda görev alan ajanların kimlik bilgileri de bulunuyor. 404 Media'nın haberi ise daha önce halka açıklanmamış bir FBI siber biriminin varlığının ve detaylarının da bu sızıntıyla ortaya çıkmış olabileceğini işaret ediyor.
Saldırganlar, FBI tarafından kullanılan bir Oracle bulut depolama sistemindeki bir güvenlik açığından yararlanarak; iş başvuruları platformu (FBIJobs), güvenlik belirleme araştırmaları (FBI BEAST), tıbbi kayıtlar (FBI MedLink) ve soruşturma bilgileri (FBI BICS) sistemlerine erişim sağladıklarını iddia ediyor.
FBI, X platformunda yaptığı açıklamada ihlali kabul ederek, olayın "yoğun bir şekilde araştırıldığını" belirtti. Kurum, sızmanın kendi sistemlerine mi yoksa üçüncü taraf bir sağlayıcıya mı yönelttiğini henüz tespit edemediğini; FBIJobs.gov'u destekleyen üçüncü taraf sağlayıcılarla riskleri minimize etmek için çalıştıklarını kaydetti.
Kaynak: BBC Türkçe - Haberler
Orijinal Haber: Orijinal haberi görüntüle
Yorumlar
Henüz yorum yapılmamış. İlk yorumu siz yapın!